مسح خامل
المحتويات
- round-trip min/avg/max = 0.0/0.0/0.0 ms
- فعالية
- round-trip min/avg/max = 2.1/2.1/2.1 ms
- استخدام nmap
- nmap -v -O -sS 192.168.1.0/24
- الآليات الأساسية
- --- 172.16.0.100 hping statistic ---
- الأصول
- ملخص
- Seclists.org - Original bugtraq post
- --- 172.16.0.105 hping statistic ---
- nmap -P0 -p -sI
- --- 172.16.0.100 hping statistic ---
- --- 172.16.0.105 hping statistic ---
- التصدع
- باستخدام أداة hping
- أساسيات بروتوكول TCP/IP
- --- 172.16.0.105 hping statistic ---
- العثور على مضيف زومبي
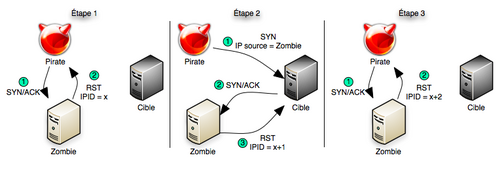
على سبيل التعريف، المسح الخامل طريقةً لمسح منافذ بروتوكول التحكم بالإرسال (TCP) بهدف تحديد الخدمات المفتوحة على جهازٍ مستهدف دون ترك أي أثر يُشير إلى المستعمل. ويتم ذلك باستخدام تقنية انتحال الحزم حيث يُنتحل جهازٌ آخر يُسمّى «زومبي»، بحيث يعتقد الجهاز المستهدف أن الاتصال واردٌ منه. ويستجيب الجهاز المستهدف بطرق مختلفة تبعًا لحالة المنفذ، ويمكن استنتاج هذه الحالة من خلال تحليل استجابات الزومبي. ونتناول فيما يلي مزيدًا من التفاصيل.
round-trip min/avg/max = 0.0/0.0/0.0 ms
من جهة ثانية، len=46 ip=172.16.0.105 ttl=128 DF id=1383 sport=445 flags=SA seq=0 win=64320 rtt=0.3 ms
وفي السياق ذاته، HPING 172.16.0.105 (eth0 172.16.0.105): S set, 40 headers + 0 data bytes
فعالية
من جانب آخر، على الرغم من أن الكثير من أنظمة التشغيل أصبحت محصنة ضد هذا النوع من الهجمات، إلا أن بعض الأنظمة الشائعة لا تزال عرضة لها؛ مما يجعل عملية المسح الخامل فعالة للغاية. بمجرد اكتمال المسح بنجاح، لا يظهر أي أثر لعنوان IP الخاص بالمهاجم في جدار الحماية أو سجل نظام كشف التسلل الخاص بالهدف. ومن الاحتمالات المفيدة الأخرى إمكانية تجاوز جدار الحماية لأنك تمسح الهدف من جهاز الكمبيوتر الخاص بالمهاجم، الذي قد يتمتع بصلاحيات أكثر من جهاز المهاجم.
- انظر كذلك
- أمن الحاسوب
- نظام حاسوبي
round-trip min/avg/max = 2.1/2.1/2.1 ms
من جانب آخر، HPING 172.16.0.100 (eth0 172.16.0.100): S set, 40 headers + 0 data bytes
استخدام nmap
علاوةً على ذلك، أول شيء سيفعله المستعمل هو العثور على زومبي مناسب على الشبكة المحلية:
وفي هذا الصدد، يُساعد إجراء مسح للمنافذ وتحديد نظام التشغيل (باستخدام الخيار -O في nmap) على الشبكة المرشحة للاختراق ، بدلاً من مجرد مسح ping، في اختيار الشبكة المستهدفة. طالما أن الوضع المطوّل (-v) مُفعّل، سيُحدد نظام التشغيل عادةً طريقة إنشاء تسلسل معرّف IP، ويطبع سطرًا مثل «إنشاء تسلسل معرّف تP زايدي». إذا كان النوع تزايديًا أو تزايديًا صغيرًا معطوبًا ، فإن الجهاز مرشح جيد للاختراق. مع ذلك، لا يضمن هذا نجاح العملية، حيث أن نظام Solaris وبعض الأنظمة الأخرى تُنشئ تسلسل معرّف IP جديدًا لكل مضيف تتواصل معه . قد يكون المضيف مشغولاً للغاية كذلك. يُمكن أن يُساعد مسح نظام التشغيل وقائمة المنافذ المفتوحة في تحديد الأنظمة التي يُحتمل أن تكون خاملة.
في هذا الإطار، هناك طريقة أخرى لتحديد الأجهزة المرشحة للاختراق، وهي تشغيل سكربت ipidseq NSE على جهاز مضيف. يقوم هذا السكربت بمسح الجهاز المضيف لتصنيف طريقة توليد معرّف IP الخاص به، ثم يعرض تصنيف معرّف IP، تمامًا كما يفعل نظام التشغيل عند الكشف عنه. ومثل أغلب سكربتات NSE، يمكن تشغيل ipidseq.nse على الكثير من الأجهزة المضيفة بالتوازي، مما يجعله خيارًا جيدًا عند مسح الشبكات بأكملها بحثًا عن الأجهزة المضيفة المناسبة.
nmap -v -O -sS 192.168.1.0/24
في هذا الإطار، يُخبر هذا الأمر برنامج إن ماب بإجراء مسح بينج (ping) وعرض جميع الأجهزة المتصلة ضمن نطاق IP المحدد. بمجرد العثور على جهاز زومبي، سترسل الحزم المزيفة التالية:
الآليات الأساسية
في هذا الإطار، تفترض هذه الطريقة أن الزومبي لا يجري أي تفاعلات أخرى؛ فإذا أُرسلت أي رسالة لأسباب أخرى بين التفاعل الأول للمهاجم مع الزومبي والتفاعل الثاني، بخلاف رسالة RST، فستحدث نتيجة إيجابية خاطئة.
في هذا الإطار، بمجرد العثور على جهاز زومبي مناسب، تتمثل الخطوة التالية في محاولة إنشاء اتصال TCP مع خدمة (منفذ) محدد في النظام المستهدف، وذلك بانتحال شخصية الزومبي، عن طريق إرسال حزمة SYN إلى الحاسوب المستهدف، مع انتحال عنوان IP الخاص بالزومبي، أي أن يكون عنوان المصدر مساويًا لعنوان IP الخاص بالزومبي.
ومن ناحية أخرى، إذا كان منفذ الحاسوب المستهدف مفتوحًا، فسوف يقبل الاتصال بالخدمة، ويرد بحزمة SYN/ACK إلى الزومبي.
في هذا الإطار، يبدأ المهاجم بمسح جهاز مضيف ذي رقم تسلسلي متوقع (IPID). لا تُعدّ أحدث إصدارات أنظمة لينكس (Linux) وسولاريس (Solaris) وأوبن بي إس دي (OpenBSD) وويندوز فيستا (Windows Vista) مناسبةً كأجهزة زومبي، نظرًا لتطبيق تصحيحات تُغيّر قيمة IPID عشوائيًا. تُعرف أجهزة الكمبيوتر المختارة لهذه المرحلة باسم «أجهزة الزومبي».
في هذا الإطار، تستغل عمليات المسح الخاملة قيمة حقل التعريف المتوقعة في رأس بروتوكول الإنترنت (IP)؛ إذ تحتوي كل حزمة بيانات IP من مصدر معين على مُعرّف فريد يُحدد أجزاءً من حزمة بيانات IP الأصلية، ويُعيّن تطبيق البروتوكول قيمًا لهذا الحقل الإلزامي عادةً بزيادة ثابتة (1). ولأن الحزمَ المُرسلةَ مُرقَّمةٌ بالتسلسل، يمكن تحديد عدد الحزم المُرسلة بين حزمتين مُستلمتَين.
كذلك، ثم يقوم الحاسوب المخترق بإرسال حزمة RST إلى الحاسوب المستهدف (لإعادة ضبط الاتصال) لأنه لم يرسل حزمة SYN في المقام الأول.
من جهة ثانية، وبما أن الجهاز الزومبي مُلزم بإرسال حزمة إعادة الضبط (RST)، فسيزداد مُعرّف IP الخاص به. بهذه الطريقة، يستطيع المهاجم معرفة ما إذا كان منفذ الهدف مفتوحًا. ثم يرسل المهاجم حزمة أخرى إلى الجهاز الزومبي؛ فإذا ازداد مُعرّف IP بمقدار خطوتين، فهذا يدل على أن المنفذ مفتوح، أما إذا ازداد بمقدار خطوة واحدة فقط، فسيعرف المهاجم أن هذا المنفذ مغلق.
--- 172.16.0.100 hping statistic ---
1 packets tramitted, 0 packets received, 100% packet loss
الأصول
من جهة ثانية، اكتشف سالفاتور سانفيليبو المعروف كذلك باسم «أنتيريز» ثغرة المسح الخامل عام 1998، وقد استعملها الكثير من قراصنة «القبعة السوداء» لتحديد المنافذ المفتوحة على جهاز الكمبيوتر المستهدف سرًا تمهيدًا لمهاجمته . ورغم أنها كانت تُسمى في الأصل «المسح الغبي»، فقد صِيغ مصطلح «المسح الخامل» عام 1999، بعد نشر فيليبي ألميدا (المعروف كذلك باسم ليكويد كي) نموذجًا أوليًا لماسح ضوئي لحقل تعريف 16 بت (IPID) يحمل اسم "idlescan«. ويمكن الإشارة إلى هذا النوع من المسح كذلك باسم «مسح الزومبي»؛ وتعود جميع هذه التسميات إلى طبيعة أحد أجهزة الكمبيوتر المشاركة في الهجوم.
ملخص
كذلك، تؤدي هذه الثغرة وظيفتين: مسح المنافذ ورسم خرائط علاقات عناوين IP الموثوقة بين الأجهزة . يتفاعل النظام المستهدف مع جهاز الكمبيوتر " المخترق"، ويمكن ملاحظة اختلاف السلوك باستخدام أجهزة "مخترقة" مختلفة ، مع وجود أدلة على امتيازات مختلفة يمنحها النظام المستهدف لأجهزة الكمبيوتر المختلفة.
كذلك، يمكن تنفيذ هذا الإجراء باستخدام أدوات برمجية شائعة لإدارة الشبكات مثل nmap و hping. يتضمن الهجوم إرسال حزم بيانات مزيفة إلى جهاز مستهدف محدد بهدف اكتشاف خصائص مميزة لجهاز آخر مصاب. يُعدّ الهجوم متطورًا لعدم وجود أي تفاعل بين جهاز المهاجم والجهاز المستهدف ، إذ يقتصر تفاعل المهاجم على الجهاز المصاب فقط .
ومن جهة أخرى، الهدف العام من وراء عملية المسح الخاملة هو"التحقق من حالة المنفذ مع البقاء غير مرئي تمامًا للمضيف المستهدف".
Seclists.org - Original bugtraq post
ANTH Blog - Idle scans using public services
--- 172.16.0.105 hping statistic ---
علاوةً على ذلك، round-trip min/avg/max = 0.3/0.3/0.3 msلاحظ أن المعرّف لم يزد هذه المرة لأن المنفذ كان مغلقًا. عندما أرسلنا الحزمة المزيفة إلى المضيف المستهدف، ردّ على المضيف الخامل بحزمة rst لم تُزد عداد المعرّف.
1 packets tramitted, 1 packets received, 0% packet loss
nmap -P0 -p -sI
يُظهر تجاور الصورتين هاتين المرحلتين في سيناريو ناجح.
--- 172.16.0.100 hping statistic ---
وفي هذا الصدد، len=46 ip=172.16.0.105 ttl=128 DF id=1381 sport=445 flags=SA seq=0 win=64320 rtt=0.3 ms
وفي السياق ذاته، round-trip min/avg/max = 0.0/0.0/0.0 msبما أننا قمنا بتزييف الحزمة، لم نتلقَّ ردًا، ويُشير برنامج hping إلى فقدان 100% من الحزم. ردّ المضيف المستهدف مباشرةً على المضيف الخامل بحزمة SYN/ACK. الآن، تحقق من المضيف الخامل لمعرفة ما إذا كان رقم التعريف قد ازداد.# hping2 -S 172.16.0.105 -p 445 -c 1
وفي السياق ذاته، HPING 172.16.0.105 (eth0 172.16.0.105): S set, 40 headers + 0 data bytes
1 packets transmitted, 0 packets received, 100% packet loss
--- 172.16.0.105 hping statistic ---
1 packets tramitted, 1 packets received, 0% packet loss
التصدع
- بروتوكول التحكم بالنقل (TCP)
- ماسح الثغرات الأمنية
- ملحوظات
باستخدام أداة hping
في هذا الإطار، أولًا، يجب التأكد من أن المضيف الخامل خاملٌ بالفعل؛ وذلك عبر إرسال حزم بيانات باستخدام أداة hping2 وملاحظة زيادة أرقام المُعرّفات تدريجيًا بمقدار واحد. إذا زادت أرقام المُعرّفات بشكل عشوائي، فهذا يعني أن المضيف ليس خاملاً في الواقع أو أن نظام التشغيل الخاص به لا يستعمل مُعرّف IP متوقعًا.[root@localhost hping2-rc3]# ./hping2 -S 172.16.0.105
ومن جهة أخرى، HPING 172.16.0.100 (eth0 172.16.0.100): S set, 40 headers + 0 data bytes
من جهة ثانية، تُقدّم طريقة hping للمسح في حالة الخمول مثالًا مبسطًا لكيفية إجراء هذا النوع من المسح. في هذا المثال، سيتم مسح المضيف المستهدف (172.16.0.100) باستخدام مضيف خامل (172.16.0.105). سيتم اختبار منفذ مفتوح وآخر مغلق لمعرفة كيفية عمل كل سيناريو.
- HPING 172.16.0.105 (eth0 172.16.0.105): S set, 40 headers + 0 data bytes
- len=46 ip=172.16.0.105 ttl=128 id=1371 sport=0 flags=RA seq=0 win=0 rtt=0.3 ms
- len=46 ip=172.16.0.105 ttl=128 id=1372 sport=0 flags=RA seq=1 win=0 rtt=0.2 ms
- len=46 ip=172.16.0.105 ttl=128 id=1373 sport=0 flags=RA seq=2 win=0 rtt=0.3 ms
- len=46 ip=172.16.0.105 ttl=128 id=1374 sport=0 flags=RA seq=3 win=0 rtt=0.2 ms
- len=46 ip=172.16.0.105 ttl=128 id=1375 sport=0 flags=RA seq=4 win=0 rtt=0.2 ms
- len=46 ip=172.16.0.105 ttl=128 id=1376 sport=0 flags=RA seq=5 win=0 rtt=0.2 ms
- len=46 ip=172.16.0.105 ttl=128 id=1377 sport=0 flags=RA seq=6 win=0 rtt=0.2 ms
- len=46 ip=172.16.0.105 ttl=128 id=1378 sport=0 flags=RA seq=7 win=0 rtt=0.2 ms
إضافةً إلى ذلك، len=46 ip=172.16.0.105 ttl=128 id=1379 sport=0 flags=RA seq=8 win=0 rtt=0.4 msأرسل حزمة SYN مزيفة إلى المضيف المستهدف على منفذ تتوقع أن يكون مفتوحًا. في هذه الحالة، يتم اختبار المنفذ 22 (ssh).# hping2 -—spoof 172.16.0.105 -S 172.16.0.100 -p 22 -c 1
أساسيات بروتوكول TCP/IP
وفي هذا الصدد، يُوفر بروتوكول التحكم بالإرسال (TCP) نقلًا موثوقًا ومنظمًا لتدفق البيانات من برنامج على جهاز كمبيوتر إلى برنامج آخر على جهاز كمبيوتر آخر. يُعد TCP البروتوكول الذي تعتمد عليه تطبيقات الإنترنت الرئيسية، مثل شبكة الويب العالمية والبريد الإلكتروني ونقل الملفات. يُطلق على كل تطبيق من هذه التطبيقات (خادم الويب، خادم البريد الإلكتروني، خادم FTP) اسم خدمة شبكة. في هذا النظام، تُحدد خدمات الشبكة باستخدام مُكوّنين: عنوان المضيف ورقم المنفذ. يوجد 65536 رقم منفذ مختلف وقابل للاستخدام لكل مضيف. تستعمل أغلب الخدمات نطاقًا محدودًا من الأرقام افتراضيًا، ويُستعمل رقم المنفذ الافتراضي للخدمة دائمًا على وجه التقريب.
وعلى صعيد آخر، تُشكّل المنافذ المفتوحة ثغرتين أمنيتين يجب على المسؤولين الحذر منهما:
من جانب آخر، يعتمد تصميم الإنترنت وتشغيله على مجموعة بروتوكولات الإنترنت، والمعروفة كذلك باسم TCP/IP. يُعدّ بروتوكول الإنترنت (IP) البروتوكول الأساسي في طبقة الإنترنت ضمن مجموعة بروتوكولات الإنترنت، وتتمثل مهمته في نقل حزم البيانات من المضيف المصدر إلى المضيف الوجهة استنادًا إلى عناوينها فقط. ولتحقيق هذا الغرض، يُحدد بروتوكول الإنترنت أساليب العنونة وهياكل تغليف حزم البيانات. وهو بروتوكول غير متصل، ويعتمد على نقل الحزم. لكل حزمة بيانات IP من مصدر معين مُعرّف فريد يُحدد حزمة بيانات IP الخاصة بها. [ مطلوب توضيح ]
تمت تصفيتها أو إسقاطها أو حظرها: لم يكن هناك رد من المضيف.
وفي هذا الصدد، مفتوح أو مقبول: أرسل المضيف ردًا يشير إلى أن الخدمة تستمع على المنفذ.
في هذا الإطار، مغلق أو مرفوض أو لا يستمع: أرسل المضيف ردًا يشير إلى أنه سيتم رفض الاتصالات بالمنفذ.
إضافةً إلى ذلك، المخاوف الأمنية ومخاوف الاستقرار المرتبطة بنظام التشغيل الذي يعمل على المضيف - المنافذ المفتوحة أو المغلقة.
وفي هذا السياق، تقوم بعض برامج مسح المنافذ بمسح أرقام المنافذ الأكثر شيوعًا فقط، أو المنافذ الأكثر ارتباطًا بالخدمات المعرضة للخطر، على مضيف معين. انظر: قائمة أرقام منافذ TCP وUDP.
وعلى صعيد آخر، المخاوف الأمنية ومخاوف الاستقرار المرتبطة بالبرنامج المسؤول عن تقديم الخدمة - المنافذ المفتوحة.
عادة ما تُصنيف نتيجة مسح المنفذ إلى واحدة من ثلاث فئات:
إضافةً إلى ذلك، لا تُشكل المنافذ المُفلترة عادةً ثغرات أمنية. يمكن حماية المضيف في الشبكة المحلية بواسطة جدار حماية يقوم بتصفية الحزم بحسب قواعد يحددها مسؤول النظام. يهدف ذلك إلى منع الخدمات عن المضيفين غير المعروفين ومنع الاختراق في الشبكة الداخلية. بروتوكول الإنترنت (IP) هو بروتوكول نقل البيانات على مستوى طبقة الشبكة.
--- 172.16.0.105 hping statistic ---
ومن ناحية أخرى، len=46 ip=172.16.0.105 ttl=128 DF id=1382 sport=445 flags=SA seq=0 win=64320 rtt=2.1 ms
1 packets tramitted, 1 packets received, 0% packet loss
كذلك، round-trip min/avg/max = 0.3/0.3/0.3 msلاحظ أن معرف مضيف الوكيل قد ازداد من id=1379 إلى id=1381. تم استهلاك 1380 عندما رد المضيف الخامل على حزمة syn/ack الخاصة بالمضيف الهدف بحزمة rst.أعد تنفيذ نفس العمليات لاختبار منفذ من المحتمل أن يكون مغلقًا. هنا نختبر المنفذ 23 تل نت (telnet).# hping2 -S 172.16.0.105 -p 445 -c 1; hping2 -—spoof 172.16.0.105 -S 172.16.0.100 -p 23 -c 1; hping2 -S 172.16.0.105 -p 445 -c 1
إضافةً إلى ذلك، HPING 172.16.0.105 (eth0 172.16.0.105): S set, 40 headers + 0 data bytes
العثور على مضيف زومبي
ومن ناحية أخرى، عند محاولة إجراء مسح الخمول، تقوم الأدوات (مثل nmap) باختبار الجهاز المستهدف (الزومبي) والإبلاغ عن أي مشاكل فيه. إذا لم ينجح أحدها، تُجرَّب أجهزة أخرى. نظرًا لوجود عدد كافٍ من أجهزة الإنترنت المعرضة للاختراق، فليس من الصعب العثور على أجهزة زومبي محتملة. يتمثل أحد الأساليب الشائعة في إجراء مسح شامل لشبكة ما باستخدام أوامر ping. اختيار شبكة قريبة من عنوان المصدر أو الهدف يُعطي نتائج أفضل. يمكن تجربة مسح الخمول باستخدام كل جهاز متاح من نتائج مسح ping حتى العثور على جهاز يعمل. وكما هو معتاد، يُفضل طلب الإذن قبل استخدام أجهزة الآخرين لأغراض غير متوقعة مثل مسح الخمول.
ومن جهة أخرى، تتمثل الخطوة الأولى في تنفيذ عملية مسح الخمول في العثور على جهاز زومبي مناسب. يحتاج هذا الجهاز إلى تخصيص حزم مُعرّفات IP بشكل تدريجي على مستوى الشبكة ككل (بدلاً من تخصيصها لكل مضيف يتواصل معه). يجب أن يكون الجهاز خاملاً (ومن هنا جاء اسم المسح)، لأن حركة المرور الزائدة ستؤدي إلى زيادة تسلسل مُعرّفات IP الخاص به، مما يُربك منطق المسح. كلما قلّ زمن الاستجابة بين المهاجم وجهاز الزومبي، وبين جهاز الزومبي والهدف، زادت سرعة عملية المسح. لاحظ أنه عند فتح منفذ، تزداد مُعرّفات IP بمقدار 2. فيما يلي التسلسل:
لذا، في هذه العملية، يزداد مُعرّف IPID بمقدار 2 في النهاية.
وفي السياق ذاته، الآن يحاول المهاجم مسح جهاز الزومبي للحصول على النتيجة: المهاجم إلى الزومبي → SYN/ACK، الزومبي إلى المهاجم → RST (زيادة مُعرّف IP بمقدار 1)
في هذا الإطار، مع أن تحديد موقع مضيف زومبي مناسب يتطلب بعض الجهد الأولي، إلا أنه يمكن إعادة استخدام الأجهزة الجيدة لاحقًا. وبدلًا من ذلك، أُجريت بعض الأبحاث حول استخدام خدمات الويب العامة غير المقصودة كمضيفات لإجراء عمليات مسح مماثلة، بالاعتماد على أن بعض هذه الخدمات تُجري اتصالات خارجية عند إرسال المستعملين للبيانات، ما يُتيح نوعًا من المسح غير المقصود.
علاوةً على ذلك، غالبًا ما تكون أجهزة الشبكة البسيطة أهدافًا سهلة للاختراق لأنها عادةً قليلة الاستخدام (خاملة) ومبنية باستخدام حزم بروتوكولات شبكة بسيطة معرضة لكشف حركة مرور IP ID.
وعلى صعيد آخر، المهاجم إلى الهدف → SYN، الهدف إلى الزومبي → SYN/ACK، الزومبي إلى الهدف → RST (زيادة IPID بمقدار 1)
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟