بولرن (برنامج فك التشفير)
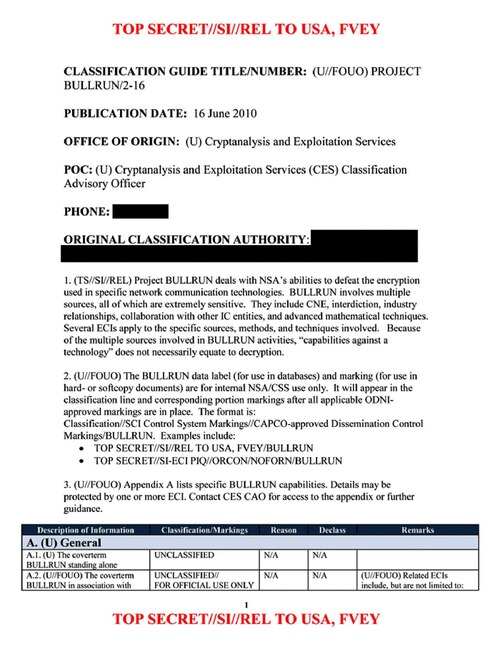
في البداية، بولرن (الإنجليزية: Bullrun يُكتب اختصارًا BULLRUN) هو برنامج سري للغاية، ذو تصنيف عالٍ، يهدف إلى فك تشفير الاتصالات والبيانات عبر الإنترنت، وتديره وكالة الأمن القومي الأمريكية (NSA). ولدى مقر الاتصالات الحكومية البريطانية (GCHQ) برنامج مشابه يحمل الاسم الرمزي إيدجهيل. وبحسب دليل تصنيف بولرن الذي نشرته صحيفة الغارديان، يستعمل البرنامج أساليب متعددة تشمل استغلال شبكات الحاسوب، والاعتراض، والعلاقات مع جهات صناعية، والتعاون مع كيانات أخرى في مجتمع الاستخبارات، إلى جانب تقنيات رياضية متقدمة. ونتناول فيما يلي مزيدًا من التفاصيل.
التداعيات
وفي السياق ذاته، في أعقاب الكشف عن ثغرة Bullrun، شهدت بعض مشاريع المصادر المفتوحة، بما في ذلك فري بي إس دي (FreeBSD) وأوبن إس إس إل (OpenSSL)، زيادة في ترددها في الثقة (الكاملة) في الأدوات التشفيرية القائمة على الأجهزة.
من جهة ثانية، استجابت الكثير من مشاريع البرمجيات والشركات والمنظمات الأخرى بزيادة تقييم عمليات الأمان والتشفير لديها. مثلًا، ضاعفت جوجل حجم شهادات TLS الخاصة بها من 1024 بت إلى 2048 بت.
من جانب آخر، وقد انتشرت تكهنات بأن وكالة الأمن القومي كانت على علم بثغرة هارت بليد (Heartbleed)، التي جعلت مواقع الويب الرئيسية عرضة لسرقة كلمات المرور، لكنها لم تكشف عن هذه المعلومات لاستغلالها بنفسها.
- انظر كذلك
- بروتوكول نقل النصوص الترابطية الآمن
- حزمة أمن بروتوكول الإنترنت
- مراقبة الجمهور
- مراقبة الجمهور في المملكة المتحدة
- المراقبة الجماعية في الولايات المتحدة
- بريسم
- بروتوكول طبقة المقابس الآمنة
- نقل الصوت باستعمال بروتوكول الإنترنت
- المراجع
كذلك، استُمدّ اسم «بول ران» من معركة بول ران الأولى، وهي أولى المعارك الكبرى في الحرب الأهلية الأمريكية. أما سابقتها «ماناساس»، فهي اسم بديل للمعركة ومكان وقوعها. و«إيدجهيل» مأخوذة من معركة إيدجهيل، وهي أولى معارك الحرب الأهلية الإنجليزية.
ومن جهة أخرى، أدت الكشوفات المتعلقة بالثغرات الأمنية في وكالة الأمن القومي الأمريكية وتعقيدها المتعمد للمعايير إلى ردود فعل سلبية تجاه مشاركتها في هيئات وضع المعايير. وقبل هذه الكشوفات، كان يُنظر إلى وجود وكالة الأمن القومي في هذه اللجان على أنه ميزة نظرًا لخبرتها في مجال التشفير.
Documents Reveal N.S.A. Campaign Against Encryption
من جهة ثانية، Cryptography Opening Discussion: Speculation on "BULLRUN" John Gilmore (activist)|John Gilmore]
Defending Against Crypto Backdoors - Schneier on Security
علاوةً على ذلك، https://www.cs.auckland.ac.nz/~pgut001/pubs/crypto_wont_help.pdf
الطُرق
من جانب آخر، كجزء من عملية بولرن، تعمل وكالة الأمن القومي الأمريكية بنشاط على إدخال ثغرات أمنية في أنظمة التشفير التجارية، وأنظمة تكنولوجيا المعلومات، والشبكات، وأجهزة الاتصالات الطرفية التي يستعملها المستهدفون. وقد ذكرت صحيفة نيويورك تايمز أن مولد الأرقام العشوائية (Dual_EC_DRBG) يحتوي على باب خلفي، مما يسمح لوكالة الأمن القومي بكسر مفاتيح التشفير التي يولدها مولد الأرقام العشوائية. على الرغم من أن مولد الأرقام العشوائية هذا كان معروفًا بعدم أمانه وبطئه بعد فترة وجيزة من نشر المعيار، واكتشاف ثغرة أمنية محتملة في نظام إدارة أمن المعلومات (NSA) عام 2007، في حين ُعتمدتمولدات أرقام عشوائية بديلة خالية من هذه العيوب ومتوفرة لى نطاق واسع، استمرت شركة آر إس إيه سيكيوريتي (SA Security) في استخدام Dual_EC_DRBG في مجموعة أدوات بي سيف (BSAFE) وبرنامج إدارة حماية البيانات الخاص بها حتى سبتمبر 2013. وبينما نفت آر إس إيه إدخال ثغرة أمنية في بي سيف عن علم، إلا أنها لم تقدم تفسيرًا لاستمرار استخدام Dual_EC_DRBG بعد ظهور عيوبه في عامي 2006 و2007. في 20 ديسمبر 2013، أفيد بأن شركة آر إس إيه قد قبلت مبلغ 10 ملايين دولار من وكالة الأمن القومي (NSA) لجعل مولد الأرقام العشوائية هذا هو الافتراضي. تشير وثائق مسربة من وكالة الأمن القومي إلى أن جهودهم كانت تحديًا في الدقة وأن وكالة الأمن القومي أصبحت في النهاية المحرر الوحيد للمعيار.
علاوةً على ذلك، بحلول عام 2010، أشارت الوثائق المسربة إلى أن وكالة الأمن القومي الأمريكية (NSA) طورت قدرات رائدة ضد حركة مرور الإنترنت المشفرة. إلا أن وثيقة صادرة عن مقر الاتصالات الحكومية البريطانية (GCHQ) حذرت من أن «هذه القدرات تُعتبر من بين أكثر القدرات هشاشة في مجتمع الاستخبارات الإلكترونية، وأن الكشف غير المقصود عن مجرد حقيقة وجودها قد يُنبه الخصم ويؤدي إلى فقدان هذه القدرة على الفور». وذكرت الوثيقة لاحقًا أنه «لن تكون هناك حاجة لمعرفة ذلك». وقد تكهن الكثير من الخبراء، بمن فيهم بروس شناير وكريستوفر سوغويان، بأن شن هجوم ناجح على خوارزمية التشفير RC4، المستعملة في 50% على الأقل من حركة مرور SSL/TLS في ذلك الوقت، كان خيارًا واردًا، نظرًا لنقاط الضعف العديدة المعروفة علنًا في RC4. وتكهن آخرون بأن وكالة الأمن القومي الأمريكية قد اكتسبت القدرة على اختراق مفاتيح RSA / DH ذات 1024 بت. حُظر RC4 منذ ذلك الحين لجميع إصدارات TLS بواسطة RFC 7465 في سنة 2015، بسبب هجمات RC4 التي تضعف أو تكسر RC4 المستعمل في SSL/TLS.
وفي السياق ذاته، بحسب وثيقة إحاطة من شركة بولرن، نجحت الوكالة في اختراق كلٍّ من طبقة المقابس الآمنة (SSL) وبعض الشبكات الخاصة الافتراضية (VPN). وذكرت صحيفة نيويورك تايمز: « لكن بحلول عام 2006، كما تشير وثيقة لوكالة الأمن القومي، تمكنت الوكالة من اختراق اتصالات ثلاث شركات طيران أجنبية، ونظام حجز سفر، وقسم الطاقة النووية لحكومة أجنبية، وخدمة إنترنت أخرى، وذلك عن طريق اختراق الشبكات الخاصة الافتراضية التي تحميها. وبحلول عام 2010، كان برنامج إيدجهيل، وهو برنامج بريطاني لمكافحة التشفير، يفك تشفير حركة مرور الشبكات الخاصة الافتراضية لـ 30 هدفًا، وحدد هدفًا لـ 300 هدف إضافي.»
وفي هذا الصدد، من خلال شريحة كليبر التي صممتها وكالة الأمن القومي الأمريكية، والتي استعملت تشفير سكيبجاك مع ثغرة أمنية مُتعمّدة، وباستخدام قوانين مُصممة خصيصًا لهذا الغرض مثل قانون CALEA وقانون CESA، فضلًا عن القيود المفروضة على تصدير برامج التشفير كما يتضح من قضية بيرنشتاين ضد الولايات المتحدة، سعت الحكومة الأمريكية علنًا في التسعينيات إلى ضمان وصولها إلى الاتصالات وقدرتها على فك التشفير. وعلى وجه الخصوص، واجهت التدابير التقنية مثل «حفظ المفاتيح» وهو مصطلح مُلطّف للثغرة الأمنية، انتقادات حادة ولم تُحقق نجاحًا يُذكر.
ومن ناحية أخرى، تشجع وكالة الأمن القومي الأمريكية (NSA) مصنعي تقنيات الأمن على الكشف عن الثغرات الأمنية في منتجاتهم أو مفاتيح التشفير، وذلك لتمكينهم من الوصول إلى البيانات المشفرة. ومع ذلك، وخوفًا من انتشار استخدام التشفير على نطاق واسع، سعت وكالة الأمن القومي إلى التأثير سرًا على معايير التشفير وإضعافها، والحصول على المفاتيح الرئيسية — إما عن طريق الاتفاق، أو بموجب القانون، أو عن طريق استغلال شبكات الحاسوب (القرصنة).
التصنيف والوصول
وفي السياق ذاته، يقتصر الوصول إلى البرنامج على مجموعة من كبار الموظفين في تحالف العيون الخمس (FVEY)، ووكالة الأمن القومي الأمريكية (NSA)، ووكالات استخبارات الإشارات في المملكة المتحدة ( GCHQ )، وكندا ( CSE )، وأستراليا ( ASD )، ونيوزيلندا ( GCSB ). ويمكن الاحتفاظ بالإشارات التي لا يمكن فك تشفيرها بالتقنيات الحالية إلى أجل غير مسمى بينما تواصل الوكالات محاولاتها لفك تشفيرها، وهو نهج يُعرف باسم «الجمع الآن، وفك التشفير لاحقًا».
ومن ناحية أخرى، بحسب دليل تصنيف بولرن الصادر عن وكالة الأمن القومي، فإن بولرن ليس نظامًا أو قسمًا للتحكم في المعلومات الحساسة المصنفة (SCI)، ولكن يجب إظهار كلمة السر في سطر التصنيف، بعد جميع علامات التصنيف والنشر الأخرى. علاوة على ذلك، يُوصى بتقييد أي تفاصيل حول نجاحات التشفير المحددة بشكل إضافي إلى جانب تصنيفها «سري للغاية // SI» باستخدام علامات «معلومات خاضعة لرقابة استثنائية»؛ قُدمت قائمة غير حصرية لعلامات ECI المحتملة لبولرن على النحو التالي: APERIODIC AMBULANT، AUNTIE، PAINTEDEAGLE، PAWLEYS، PITCHFORD، PENDLETON، PICARESQUE، وPIEDMONT، دون أي تفاصيل حول معنى هذه العلامات.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟